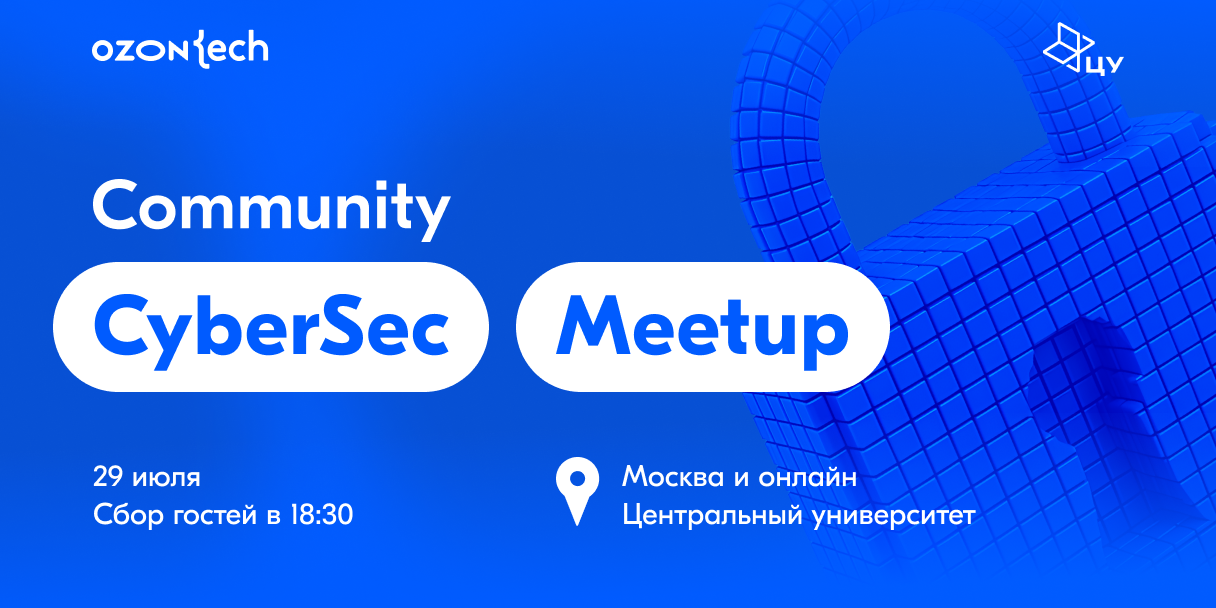
Ozon Tech Community CyberSec Meetup

–
Online • Offline • улица Гашека, 7, метро Маяковская
preview image event
Поделиться

О мероприятии

Современная ИБ — это не только про атаки, SOC и логи. Это про процессы, людей, масштаб и адаптацию к новым угрозам. На этом митапе мы собрали истории, инструменты и подходы, которые действительно работают в крупных системах. Вы узнаете, как проводить аудиты с пользой, по каким метрикам судят эффективность SOC, как запускать автоматические сканеры уязвимостей, зачем обучать разработчиков безопасности, и почему защита LLM — это не «фантастика будущего», а уже реальность. И всё это — через реальные кейсы, личный опыт и живые обсуждения. Приходите пообщаться с командой, которая строит безопасность в большом бизнесе.
Программа

19:00
Офлайн
Тут будет что-то интересное 👀
speaker photo
Кирилл Мякишев
Директор по информационной безопасности
19:05
Офлайн
Разберёмся, зачем нужны аудиты информационной безопасности, как проводить их не для галочки и не забывать про «небумажную» безопасность. Поделимся подходами, которые позволяют извлекать из аудитов реальную пользу, а не только отчётность. И да, при чём тут утки — тоже расскажем 🦆.
speaker photo
Алёна Колобова
Руководитель группы аналитики
19:30
Офлайн
Поговорим о том, как устроен L1 SOC в Ozon, и почему важно измерять его эффективность. Обсудим, какие основные и неочевидные метрики мы используем, и что они показывают, а также как метрики позволяют улучшать процессы и выявлять дефицит ресурсов команды.
speaker photo
Мария Чикичева
Руководитель группы обработки обращений и управления событиями ИБ
19:55
Офлайн
Вы узнаете, зачем рассказывать разработчикам об уязвимостях, какие виды обучения применяются в ИБ, и в чём их плюсы и минусы. Разберёмся, о чём действительно стоит говорить на таких обучениях, и какие механики мотивации — от «кнута и пряника» до вовлечённости через культуру безопасности — работают лучше всего.
speaker photo
Дмитрий Емельянов
Руководитель группы безопасности приложений
20:50
Офлайн
Поделимся опытом внедрения DAST в Ozon: зачем мы начали разработку, с чего стартовали, и как выглядит архитектура сейчас. Расскажем, как построены процессы вокруг DAST: как запускаем, как работаем со списком исключений сервисов из сканирования, кто и как триажит срабатывания. Поделимся результатами и метриками: сколько сервисов покрываем, сколько срабатываний всего, сколько из них true positive / false positive, какие классы уязвимостей находим.
speaker photo
Евгений Шеин
Ведущий инженер по информационной безопасности приложений
21:25
Офлайн
LLM-модели меняют подход к поиску знаний, но с ними приходят и новые риски. Расскажем, на какие аспекты работы модели стоит обращать внимание, какие существуют стратегии влияния на модель, а также что показали наши внутренние тесты, и какие выводы мы сделали. Покажем, как можно сделать интеграцию модели более безопасной.
speaker photo
Эмма Нехорошева
Младший инженер по информационной безопасности
21:50
Офлайн
Этот доклад — о ключевой роли координатора в управлении инцидентами ИБ. Объясним, что такое инцидент ИБ, чем инцидент отличается от события, какие задачи решает координатор, и к чему приводит его отсутствие. Расскажем о полезных инструментах и методах координации, а также ошибках и уроках, извлечённых из прошлых инцидентов.
speaker photo
Андрей Гореликов
Руководитель группы реагирования на инциденты

Информационные партнеры

partner image
partner image
partner image
partner image