Ozon Tech Community CyberSec Meetup

–
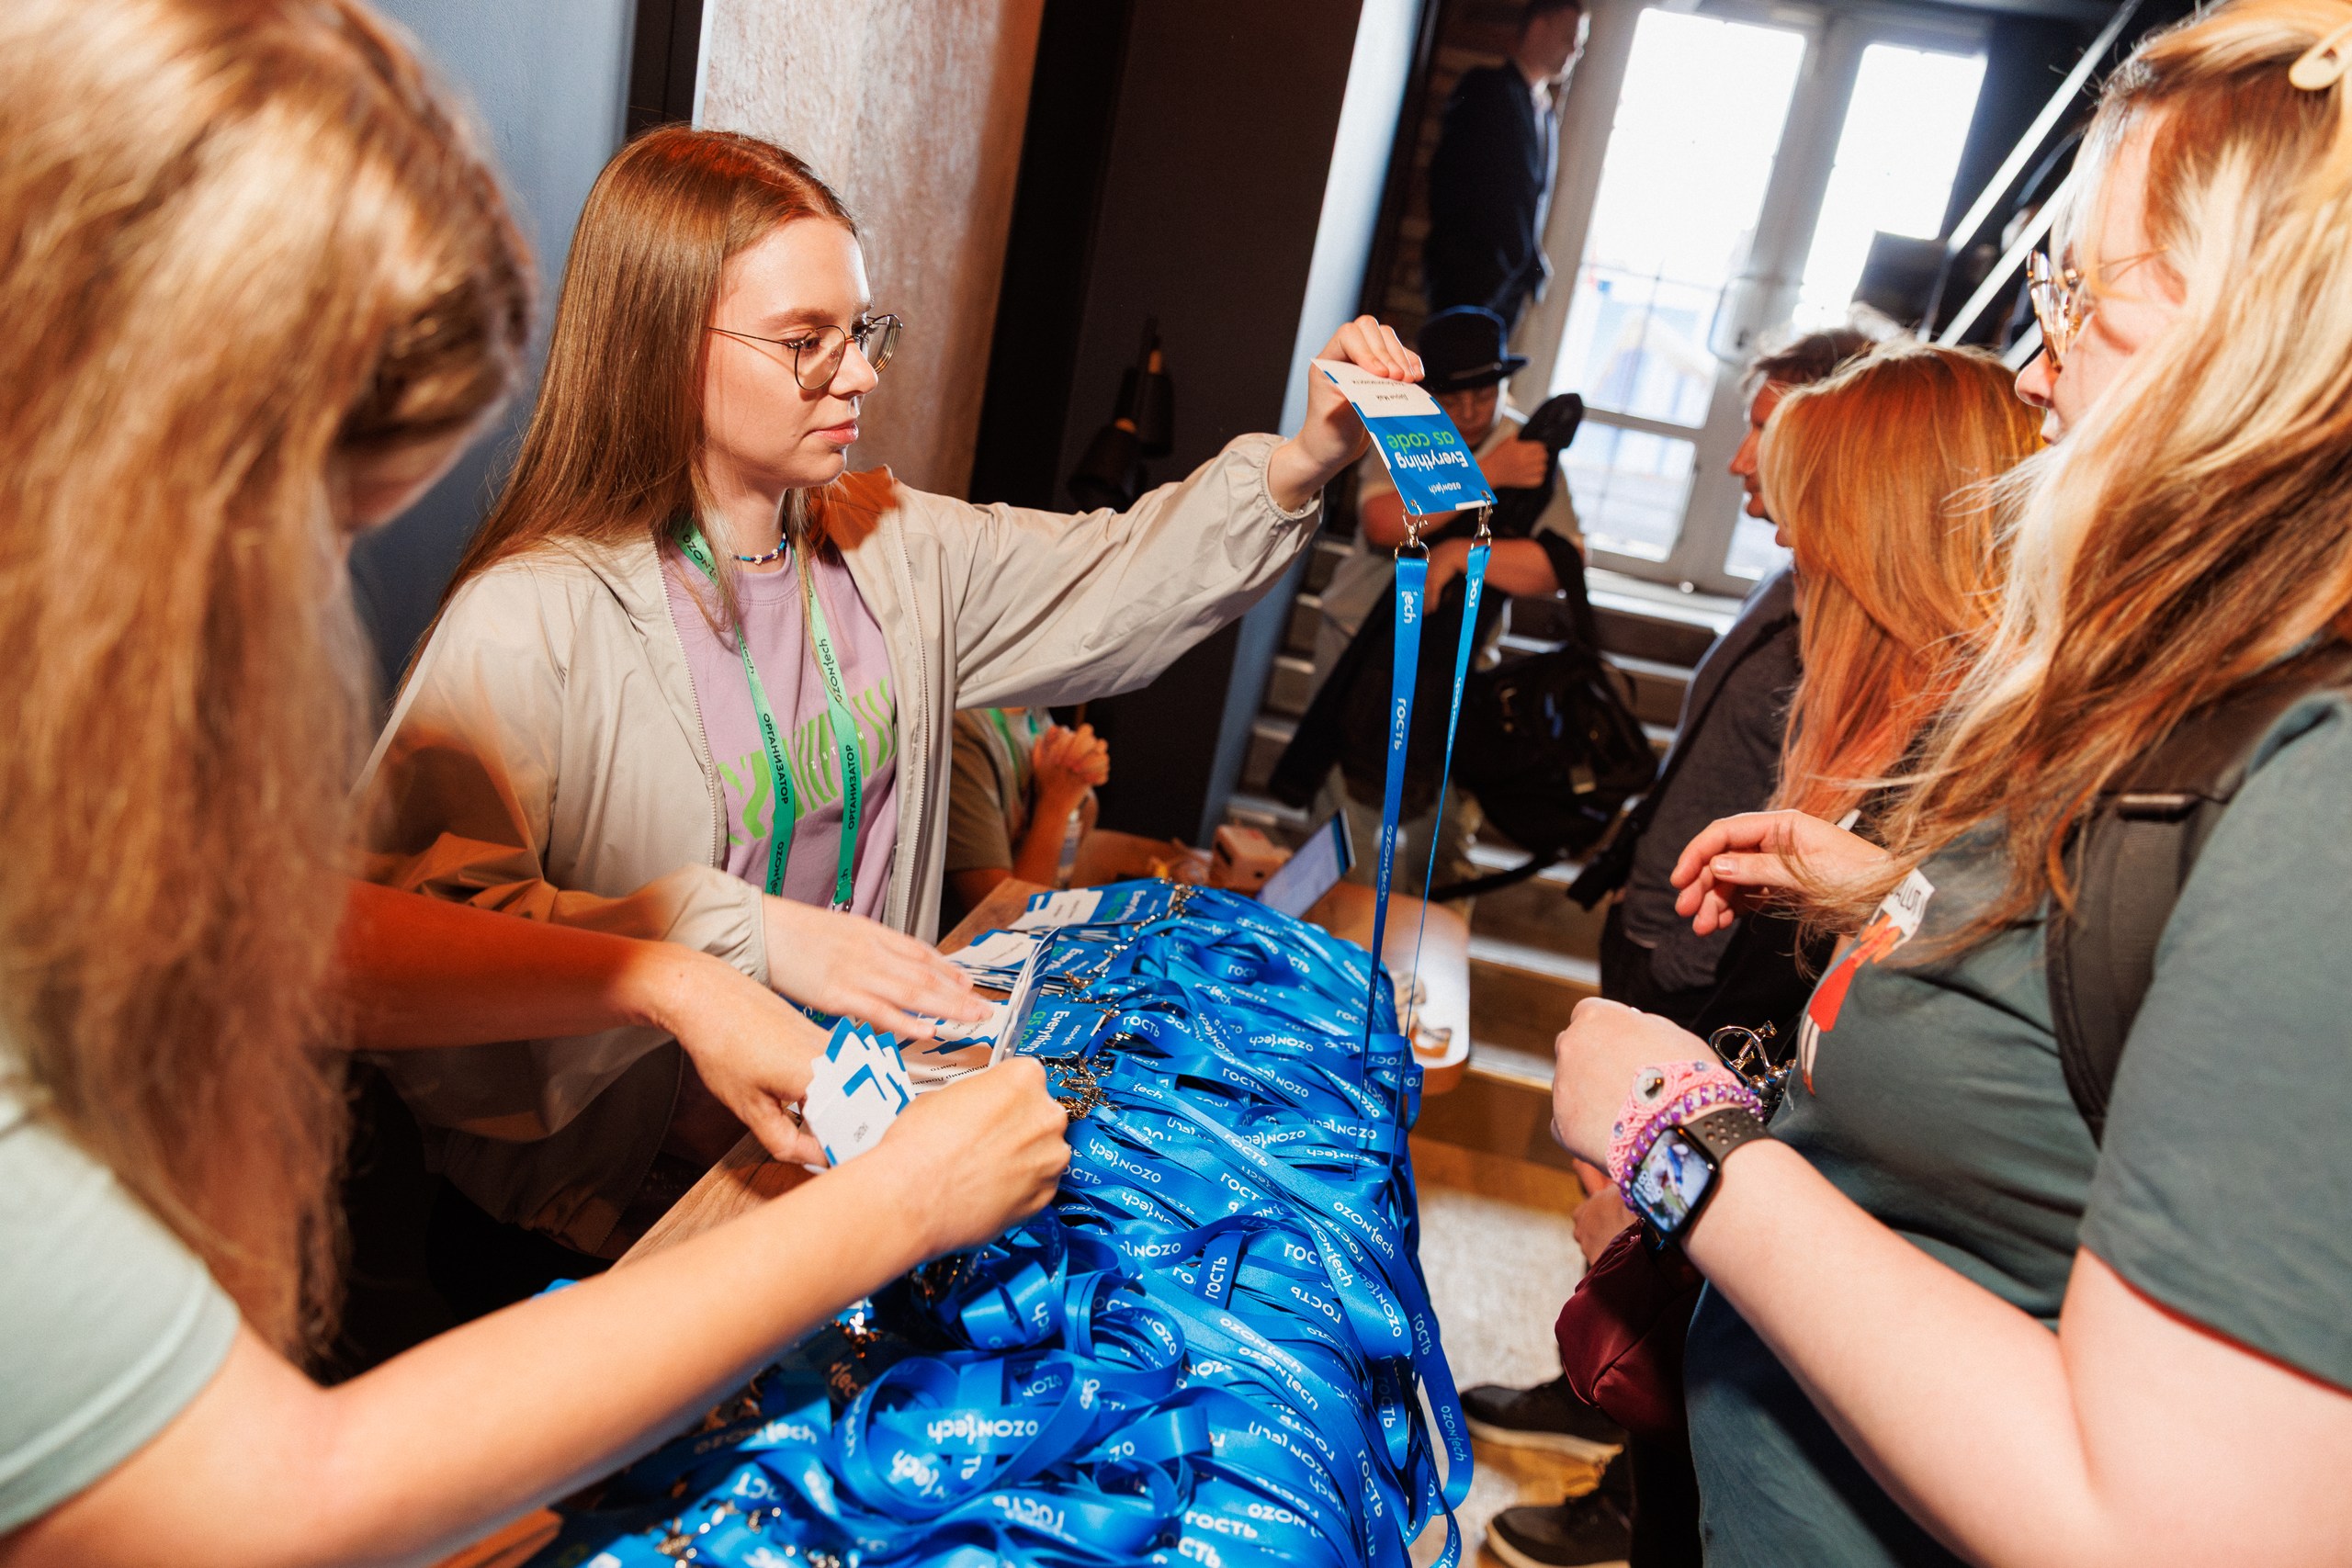
Online • Offline • Москва, Лофт Casa Picassa, Бауманская, д.11, стр. 8
preview image event
Поделиться

О мероприятии

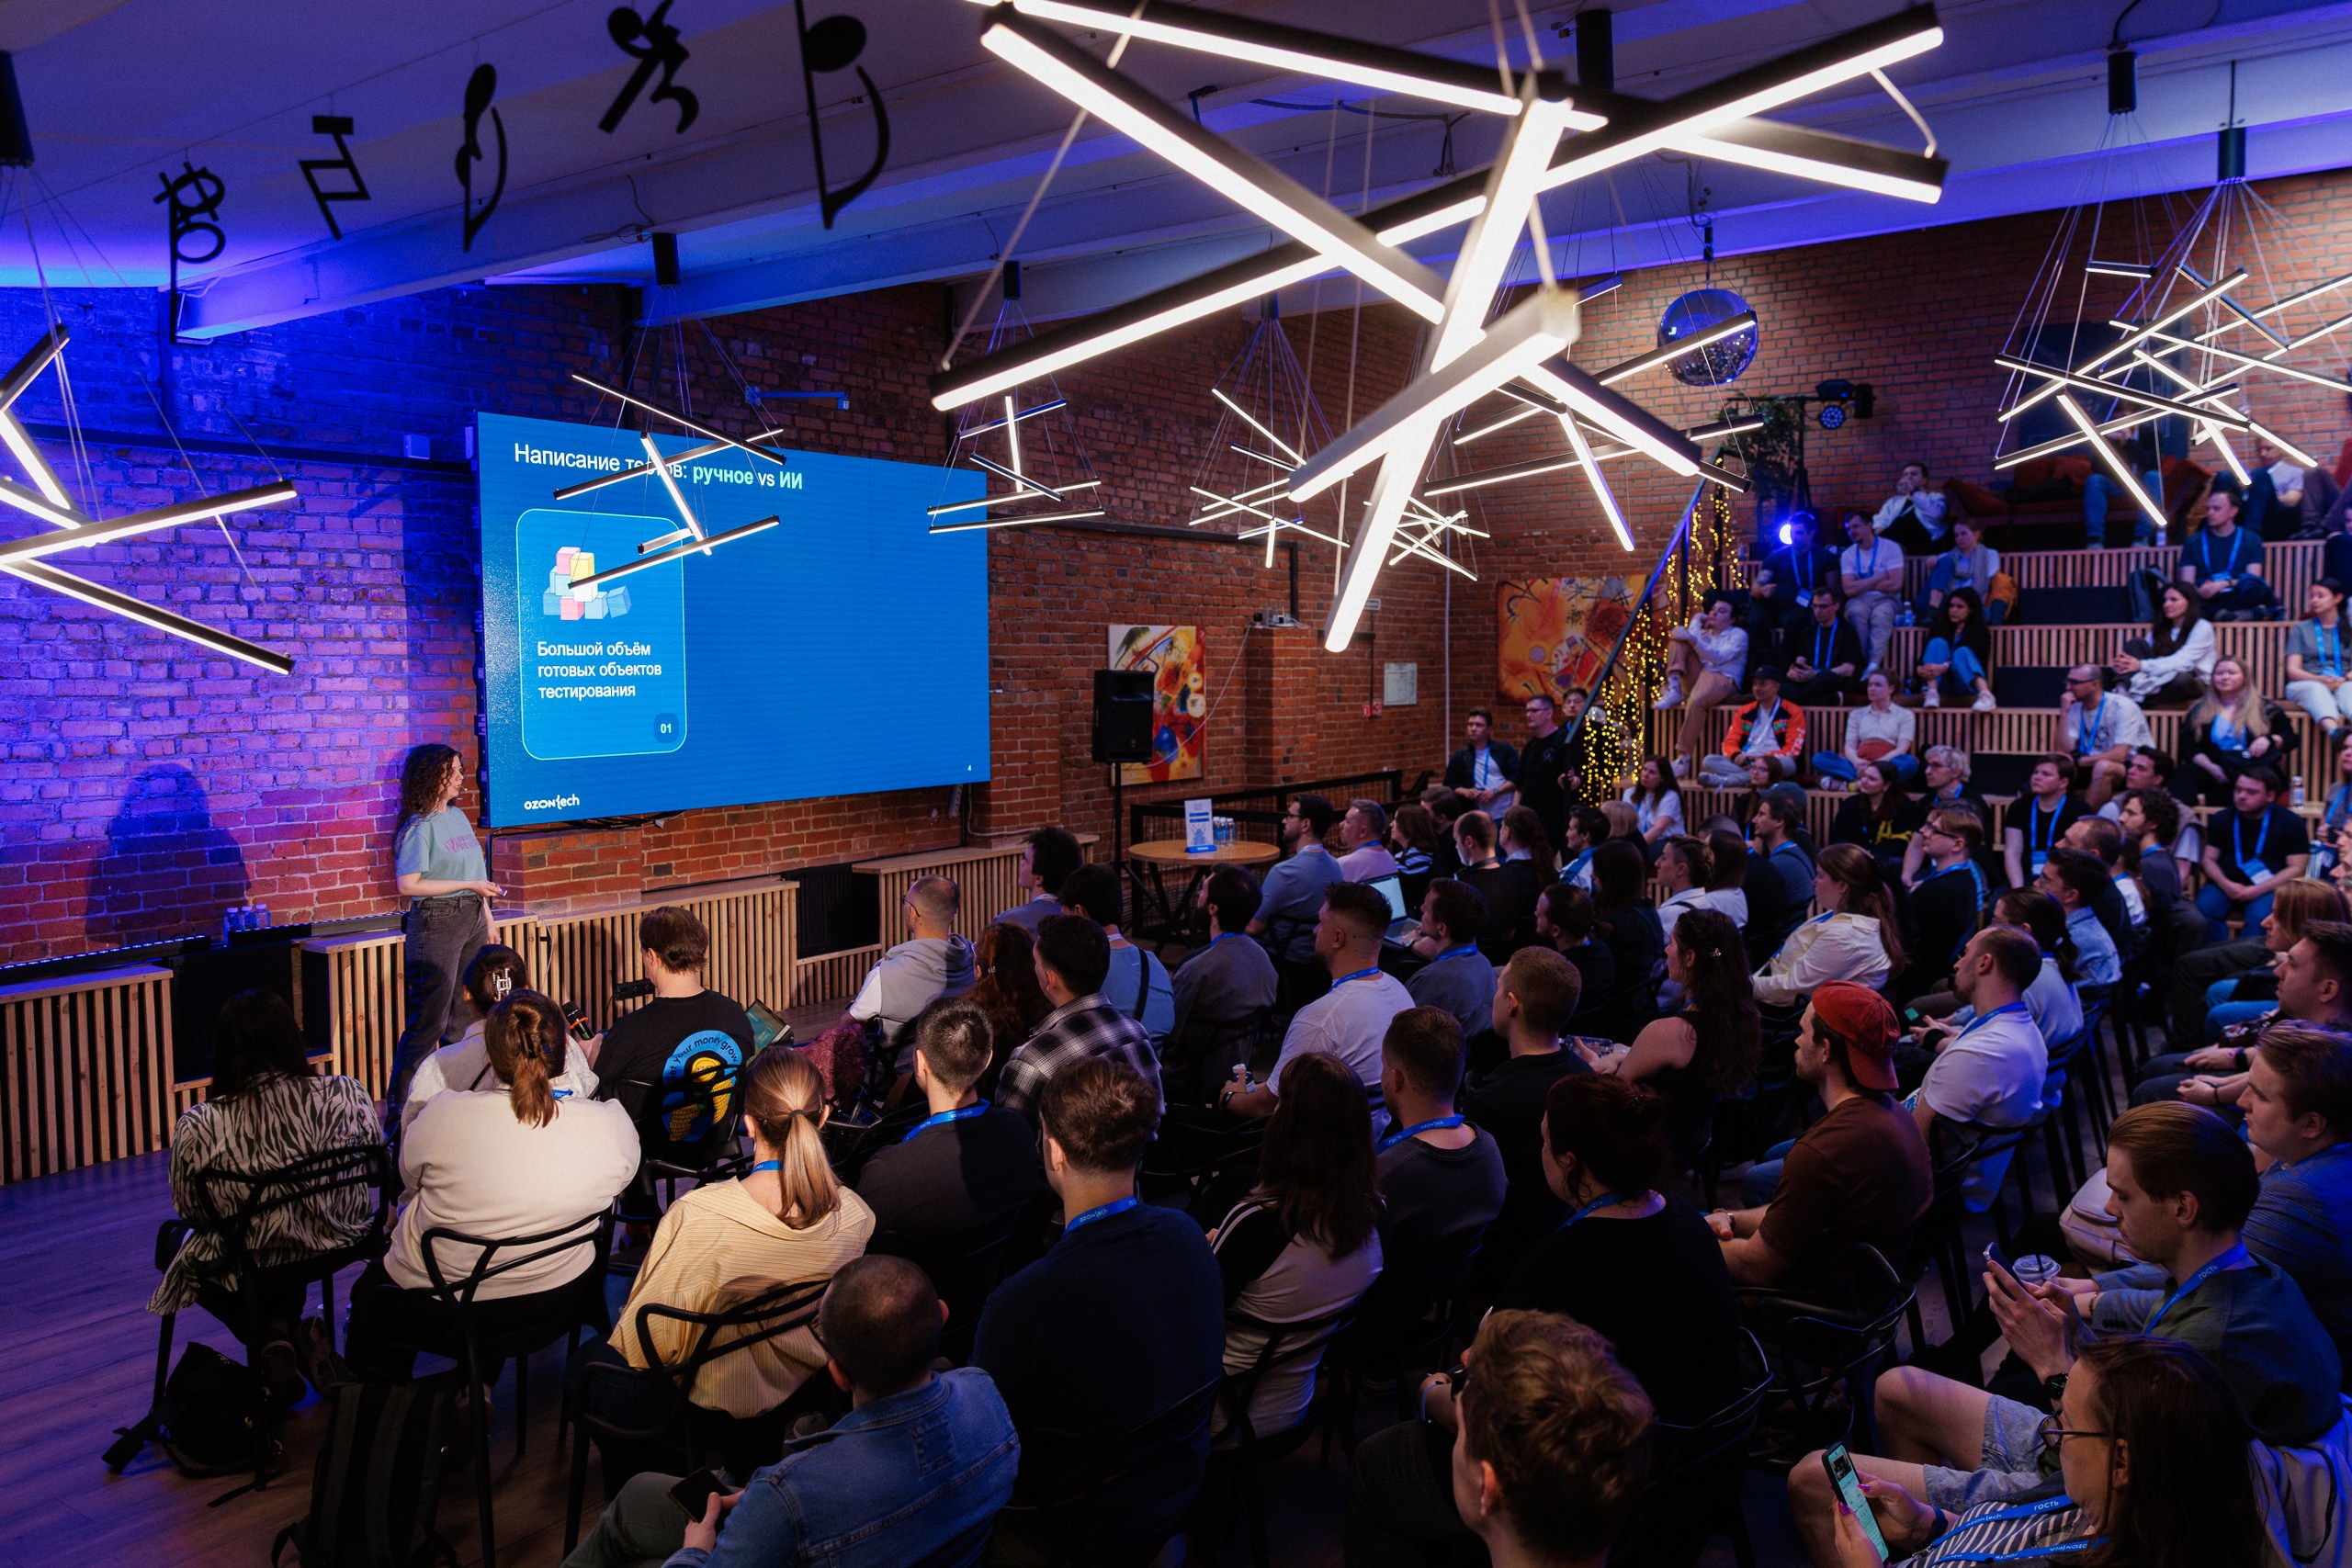
В ИБ редко бывают универсальные решения — зато почти всегда есть интересные кейсы, спорные моменты и опыт, которым хочется обменяться с коллегами. На митапе поговорим о практических задачах ИБ, с которыми команды сталкиваются каждый день: безопасный удалённый доступ, безопасность рабочих станций, обработка потока событий в SOC и развитие внутренней CTF-культуры. Разберём, как выбирать подходы под разные сценарии, где возникают ограничения и компромиссы, и какие решения помогают не усложнять процессы без необходимости. Спикеры поделятся реальным опытом Ozon: от организации инфраструктурных процессов до работы аналитиков первой линии и подготовки CTF как полноценного внутреннего проекта.

В программе митапа — 4 доклада, кофе-брейк, традиционно много качественного общения и особенный интерактив — Cyber Match.

Cyber Match — это смолток с нанимающим менеджером в формате 1х1: возможность ближе познакомиться с понравившейся командой, задать вопросы о задачах, процессах и карьерных перспективах, а заодно понять, где ваш опыт может быть особенно полезен.

Программа

19:00
Офлайн
Расскажем немного о нас и о программе митапа.
speaker photo
Александр Логачев
Менеджер по продукту и ведущий митапа
speaker photo
Кирилл Мякишев
Директор по информационной безопасности
19:10
Офлайн
Доклад — о том, как на практике организовать безопасный удалённый доступ и не утонуть в компромиссах между удобством, стоимостью и требованиями ИБ. Разберём популярные подходы — терминальный доступ, VPN, VDI и Identity Aware Proxy — обсудим их сильные и слабые стороны, ограничения и подводные камни. Поговорим о том, какие решения лучше подходят для разных сценариев: сотрудников с типовыми задачами, разработчиков, подрядчиков или команд с большим количеством on-premise систем. В итоге попробуем ответить на главный вопрос: существует ли универсальный «швейцарский нож» для удалённого доступа или надёжная схема всегда строится из комбинации разных инструментов.
speaker photo
Максим Лагутин
Руководитель группы безопасности маркетплейса
19:50
Офлайн
В докладе расскажем про наш процесс patch management на рабочих станциях. Как мы к нему пришли и почему. Поделимся опытом разработки нашего подхода и расскажем про нюансы и подводные камни.
speaker photo
Лейли Какабаева
Инженер по информационной безопасности
20:30
Офлайн
Время для нетворкинга, кофе и закусок.
21:00
Офлайн
В этом докладе Андрей расскажет, как устроен процесс разбора событий ИБ в SOC Ozon. Он затронет устройство первой линии, инструменты, которые команда использует в работе, реальные проблемы, с которыми сталкиваются аналитики, и подходы, которые помогают эти проблемы решать. Также Андрей подробно разберёт полный процесс обработки событий ИБ — от создания алерта до его закрытия. Покажет, как аналитики первой линии работают с потоком событий и как принимают решения о дальнейшей обработке и эскалации инцидентов. В завершение Андрей поделится тем, как команда планирует развивать процессы и инструменты SOC дальше.
speaker photo
Андрей Кавыкин
Руководитель подгруппы управления событиями ИБ
21:40
Офлайн
В докладе расскажем, как устроен Ozon CTF изнутри — не только как соревнование для сотрудников, но и как полноценный процесс со своей разработкой, поддержкой, организацией и внутренней кухней. Поговорим о том, зачем компании вообще проводить CTF, какие задачи это решает и подробно расскажем про все этапы подготовки. Покажем, как собирается команда под каждый запуск, как строится разработка заданий, продумываются легенда и визуальный стиль, организуются тестирование, CI/CD и техническая поддержка мероприятия. Отдельно обсудим, какие сложности появились с развитием AI и как это повлияло на создание и проверку заданий.
speaker photo
Даниил Кутузов
Инженер по информационной безопасности
speaker photo
Максим Смирнов
Старший аналитик по информационной безопасности

Информационные партнеры

partner image
partner image
partner image
partner image
partner image