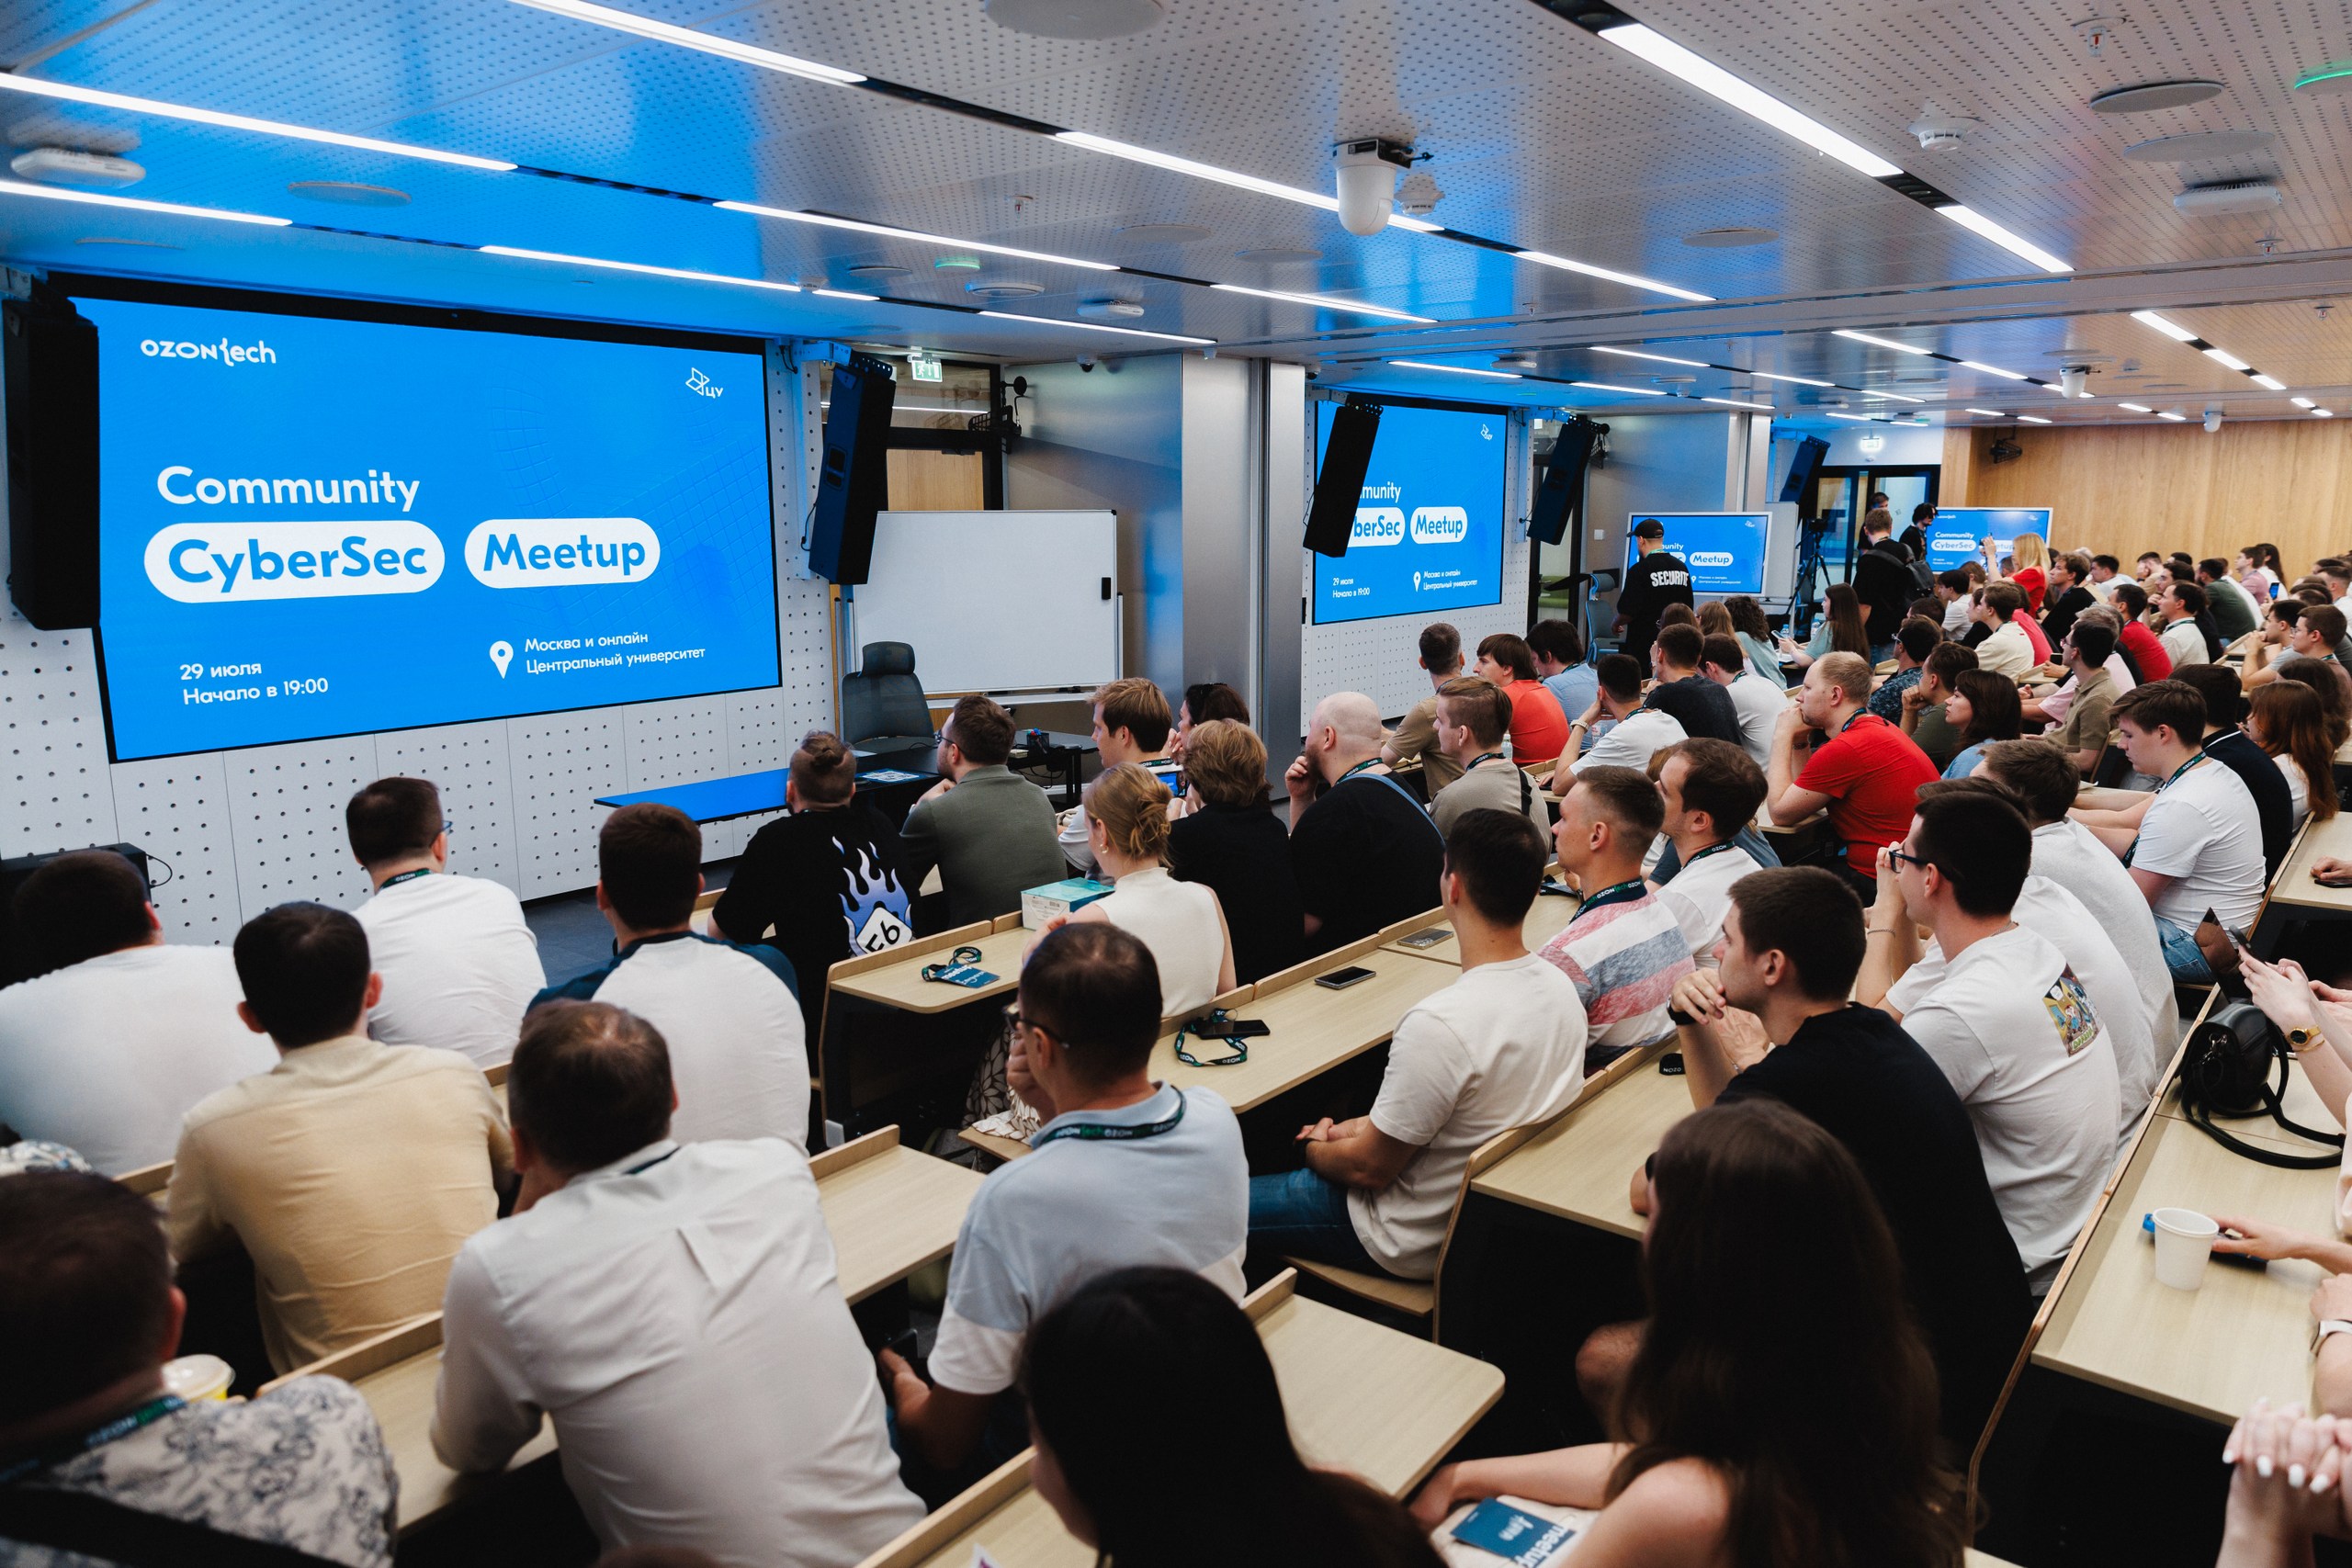
Современная ИБ — это не только про атаки, SOC и логи. Это про процессы, людей, масштаб и адаптацию к новым угрозам. Здесь мы собрали истории, инструменты и подходы, которые действительно работают в крупных системах. Вы узнаете, как проводить аудиты с пользой, по каким метрикам судят эффективность SOC, как запускать автоматические сканеры уязвимостей, зачем обучать разработчиков безопасности, и почему защита LLM — это не «фантастика будущего», а уже реальность.
Спикеры и темы докладов
05:25 - 10:05
Вступительное слово — Кирилл Мякишев, директор по информационной безопасности
11:41 - 35:11
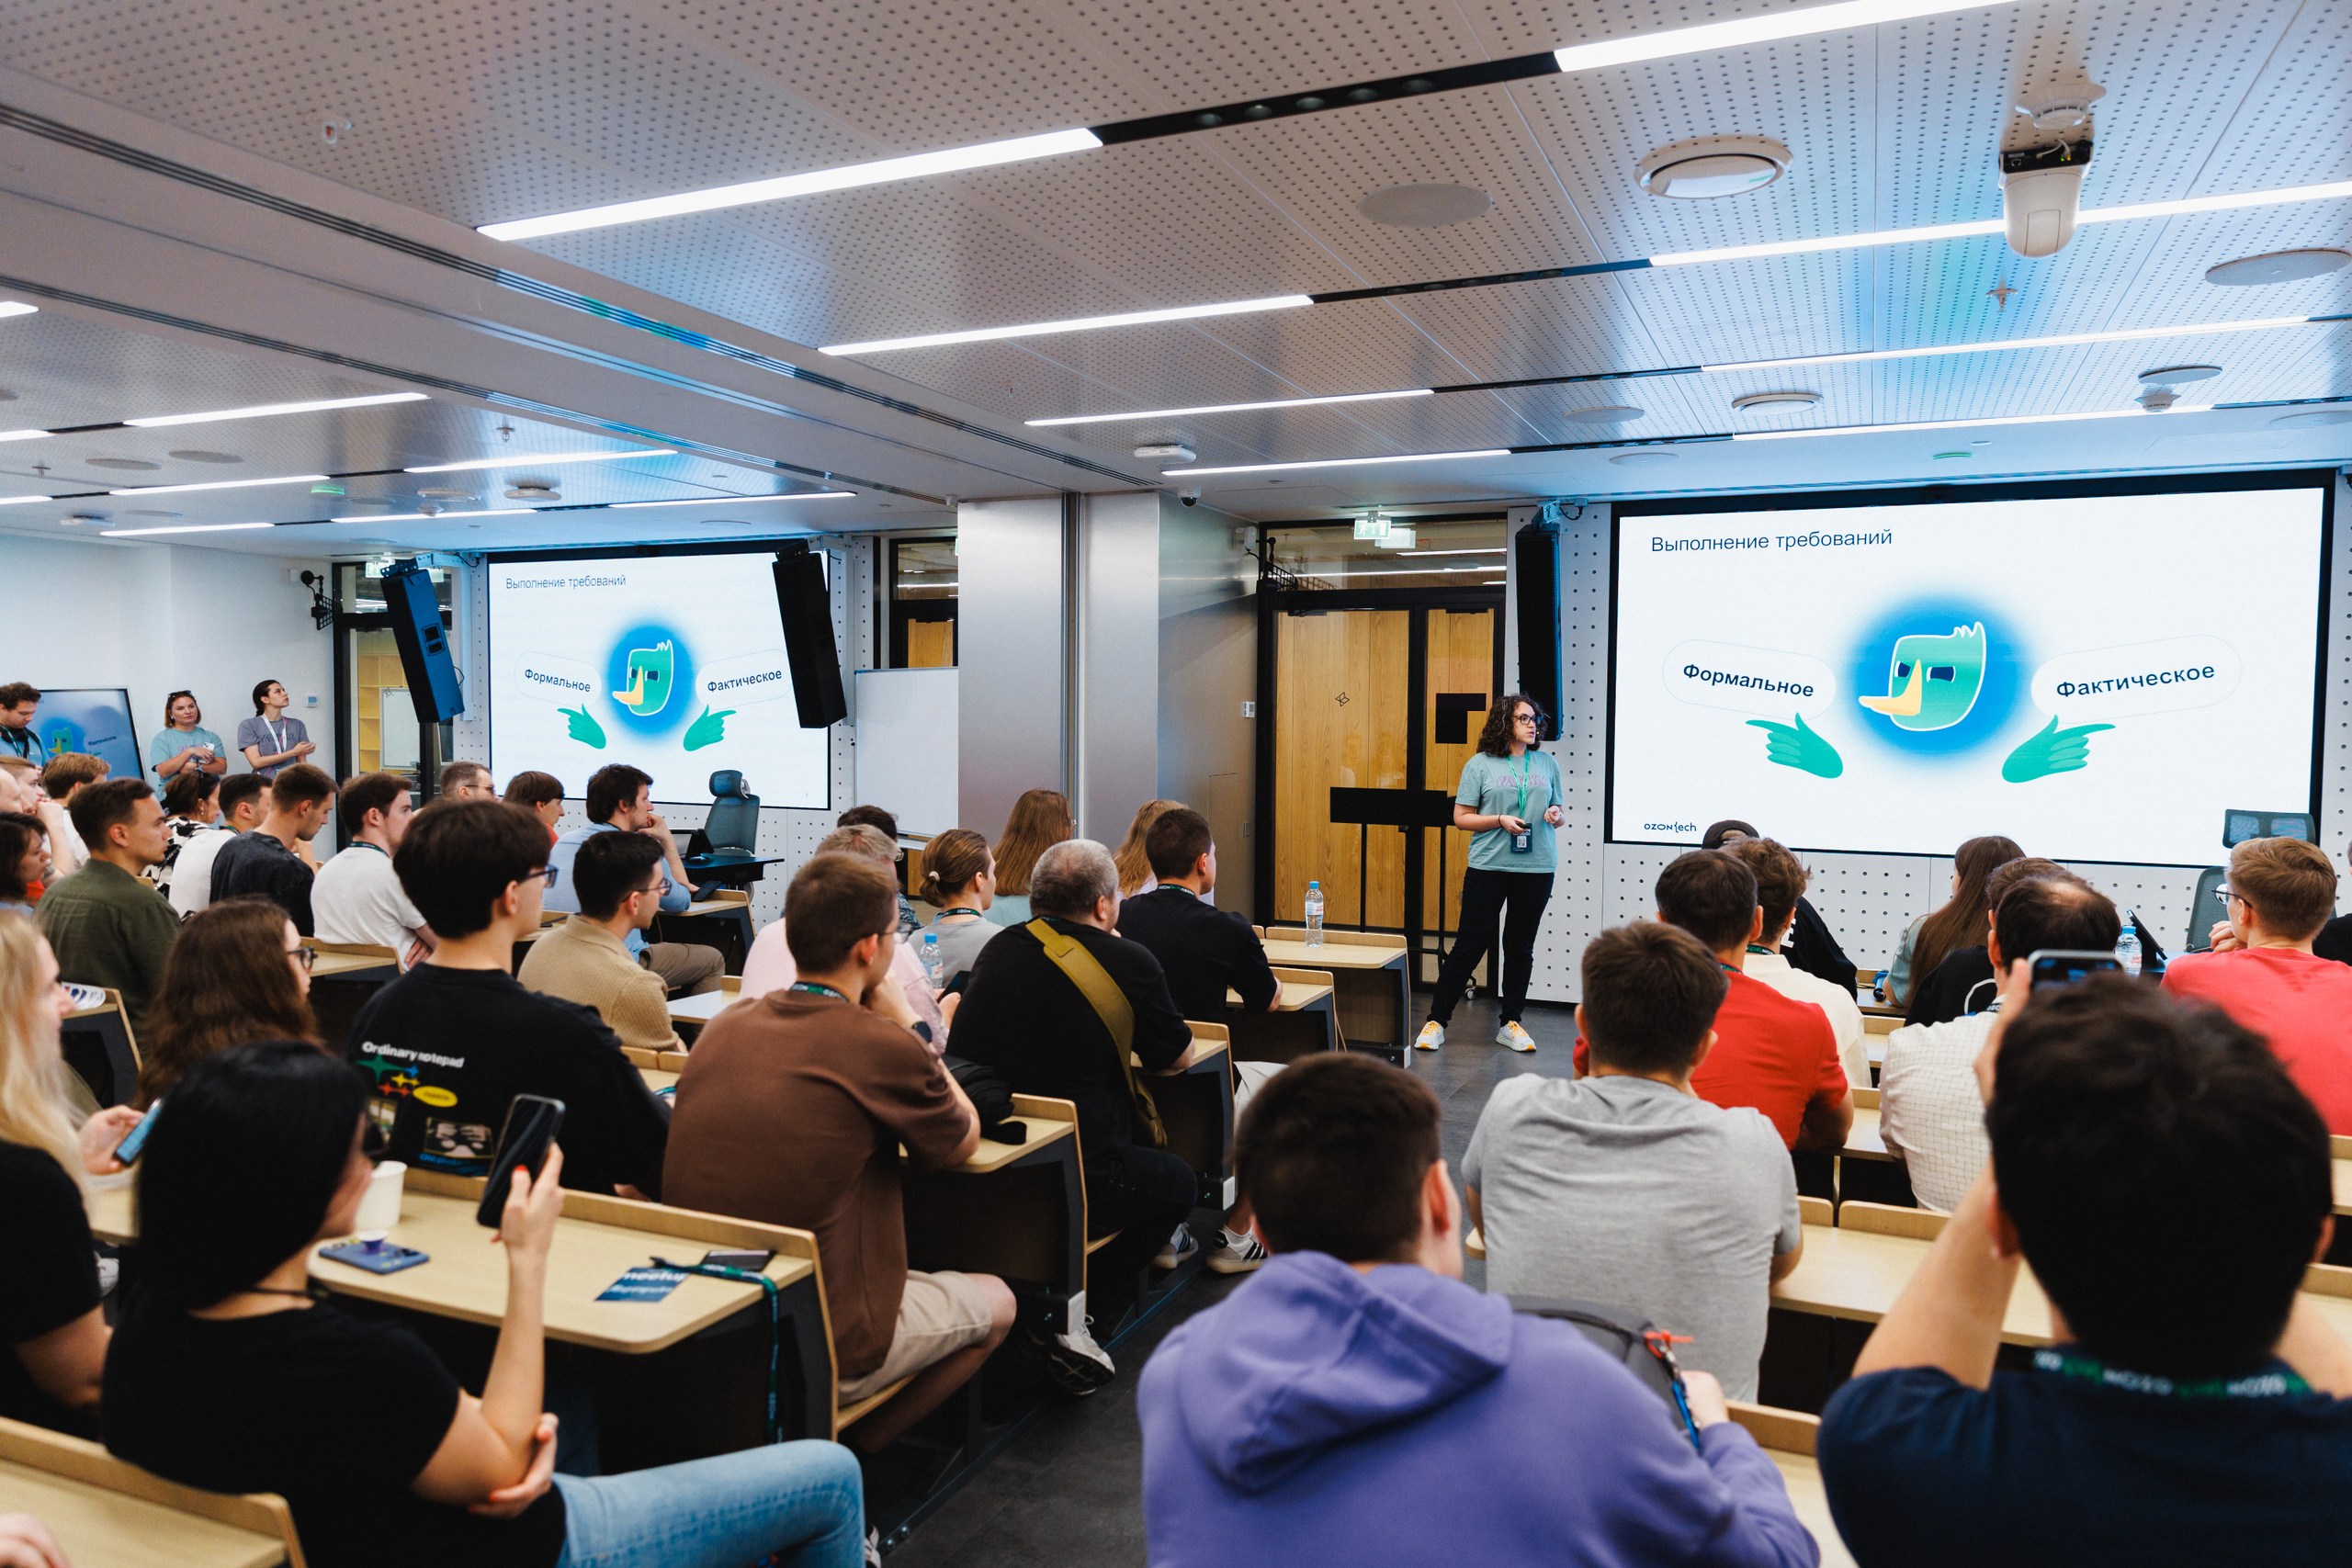
Аудиты ИБ по безопасности данных — чтобы что? — Алёна Колобова, руководитель группы аналитики отдела Compliance и безопасности данных
Разберёмся, зачем нужны аудиты информационной безопасности, как проводить их не для галочки и не забывать про «небумажную» безопасность. Поделимся подходами, которые позволяют извлекать из аудитов реальную пользу, а не только отчётность. И да, при чём тут утки — тоже расскажем 🦆.
37:46 - 59:54
Как понять, что L1 SOC работает хорошо? Главные метрики — Мария Чикичева, руководитель L1 SOC
Поговорим о том, как устроен L1 SOC в Ozon, и почему важно измерять его эффективность. Обсудим, какие основные и неочевидные метрики мы используем, и что они показывают, а также как метрики позволяют улучшать процессы и выявлять дефицит ресурсов команды.
1:01:48 - 1:27:03
Обучение сотрудников основам безопасной разработки — Дмитрий Емельянов, руководитель группы безопасности приложений
Вы узнаете, зачем рассказывать разработчикам об уязвимостях, какие виды обучения применяются в ИБ, и в чём их плюсы и минусы. Разберёмся, о чём действительно стоит говорить на таких обучениях, и какие механики мотивации — от «кнута и пряника» до вовлечённости через культуру безопасности — работают лучше всего.
2:00:51 - 2:29:17
Как мы внедряли DAST в Ozon — Евгений Шеин, ведущий инженер по информационной безопасности приложений
Поделимся опытом внедрения DAST в Ozon: зачем мы начали разработку, с чего стартовали, и как выглядит архитектура сейчас. Расскажем, как построены процессы вокруг DAST: как запускаем, как работаем со списком исключений сервисов из сканирования, кто и как триажит срабатывания. Поделимся результатами и метриками: сколько сервисов покрываем, сколько срабатываний всего, сколько из них true positive / false positive, какие классы уязвимостей находим.
2:29:38 - 2:47:17
Тестирование LLM: взгляд ИБ — Эмма Нехорошева, младший инженер по информационной безопасности
LLM-модели меняют подход к поиску знаний, но с ними приходят и новые риски. Расскажем, на какие аспекты работы модели стоит обращать внимание, какие существуют стратегии влияния на модель, а также что показали наши внутренние тесты, и какие выводы мы сделали. Покажем, как можно сделать интеграцию модели более безопасной.
2:47:32 - 3:09:30
Роль координатора инцидентов: зачем и как — Андрей Гореликов, руководитель группы реагирования на инциденты
Этот доклад — о ключевой роли координатора в управлении инцидентами ИБ. Объясним, что такое инцидент ИБ, чем инцидент отличается от события, какие задачи решает координатор, и к чему приводит его отсутствие. Расскажем о полезных инструментах и методах координации, а также ошибках и уроках, извлечённых из прошлых инцидентов.