
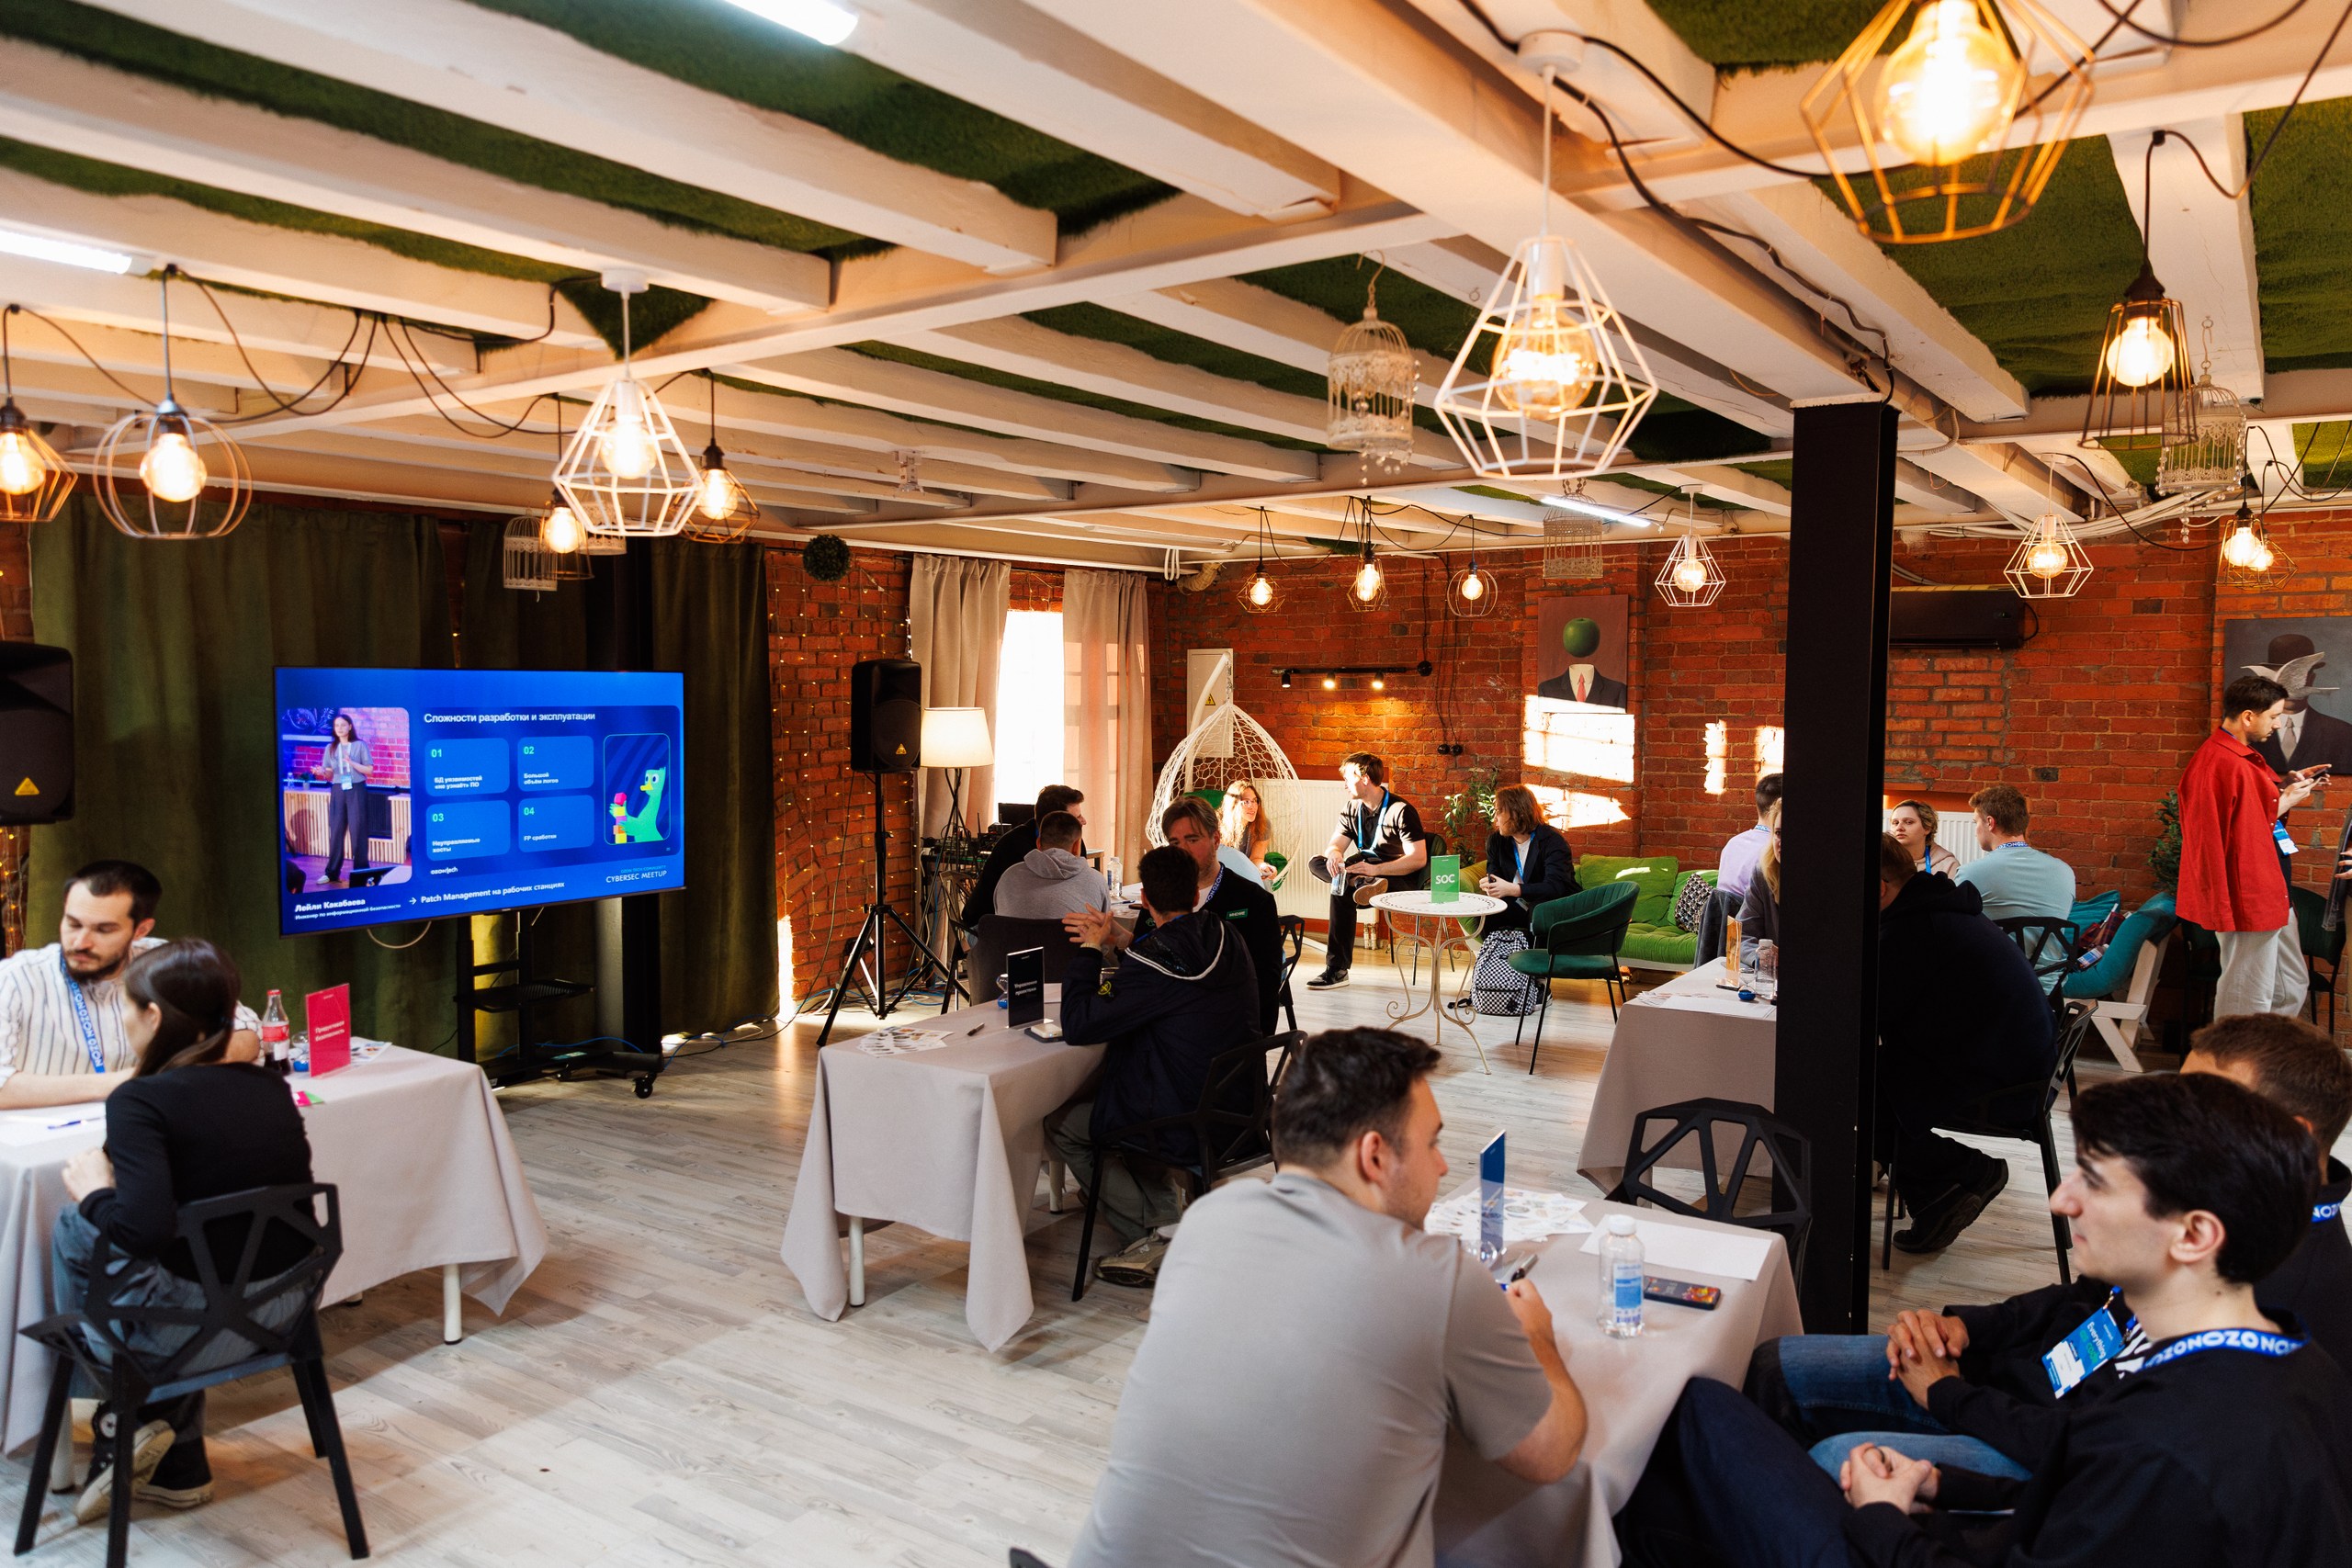
В ИБ редко бывают универсальные решения — зато почти всегда есть интересные кейсы, спорные моменты и опыт, которым хочется обменяться с коллегами. На митапе поговорим о практических задачах ИБ, с которыми команды сталкиваются каждый день: безопасный удалённый доступ, безопасность рабочих станций, обработка потока событий в SOC и развитие внутренней CTF-культуры. Разберём, как выбирать подходы под разные сценарии, где возникают ограничения и компромиссы, и какие решения помогают не усложнять процессы без необходимости. Спикеры поделятся реальным опытом Ozon: от организации инфраструктурных процессов до работы аналитиков первой линии и подготовки CTF как полноценного внутреннего проекта.

10:57-16:40
Приветственное слово — Кирилл Мякишев, директор по информационной безопасности и Александр Логачёв, менеджер по продукту и ведущий митапа

16:40-59:04
Швейцарский нож: безопасная организация удалённого доступа — Максим Лагутин, руководитель группы безопасности маркетплейса
Доклад — о том, как на практике организовать безопасный удалённый доступ и не утонуть в компромиссах между удобством, стоимостью и требованиями ИБ. Разберём популярные подходы — терминальный доступ, VPN, VDI и Identity Aware Proxy — обсудим их сильные и слабые стороны, ограничения и подводные камни. Поговорим о том, какие решения лучше подходят для разных сценариев: сотрудников с типовыми задачами, разработчиков, подрядчиков или команд с большим количеством on-premise систем. В итоге попробуем ответить на главный вопрос: существует ли универсальный «швейцарский нож» для удалённого доступа или надёжная схема всегда строится из комбинации разных инструментов.

59:04-1:38:34
Patch Management на рабочих станциях — Лейли Какабаева, инженер по информационной безопасности
В докладе расскажем про наш процесс patch management на рабочих станциях. Как мы к нему пришли и почему. Поделимся опытом разработки нашего подхода и расскажем про нюансы и подводные камни.

2:10:01-2:49:19
Как навести порядок в потоке событий ИБ: опыт SOC Ozon — Андрей Кавыкин, руководитель подгруппы управления событиями ИБ
В этом докладе Андрей расскажет, как устроен процесс разбора событий ИБ в SOC Ozon. Он затронет устройство первой линии, инструменты, которые команда использует в работе, реальные проблемы, с которыми сталкиваются аналитики, и подходы, которые помогают эти проблемы решать. Также Андрей подробно разберёт полный процесс обработки событий ИБ — от создания алерта до его закрытия. Покажет, как аналитики первой линии работают с потоком событий и как принимают решения о дальнейшей обработке и эскалации инцидентов. В завершение Андрей поделится тем, как команда планирует развивать процессы и инструменты SOC дальше.

2:49:19-3:28:27
Ozon CTF: создать проблему, решить проблему — Даниил Кутузов, инженер по информационной безопасности и Максим Смирнов, старший аналитик по информационной безопасности
В докладе расскажем, как устроен Ozon CTF изнутри — не только как соревнование для сотрудников, но и как полноценный процесс со своей разработкой, поддержкой, организацией и внутренней кухней. Поговорим о том, зачем компании вообще проводить CTF, какие задачи это решает и подробно расскажем про все этапы подготовки. Покажем, как собирается команда под каждый запуск, как строится разработка заданий, продумываются легенда и визуальный стиль, организуются тестирование, CI/CD и техническая поддержка мероприятия. Отдельно обсудим, какие сложности появились с развитием AI и как это повлияло на создание и проверку заданий.
_516a76f5.png)


